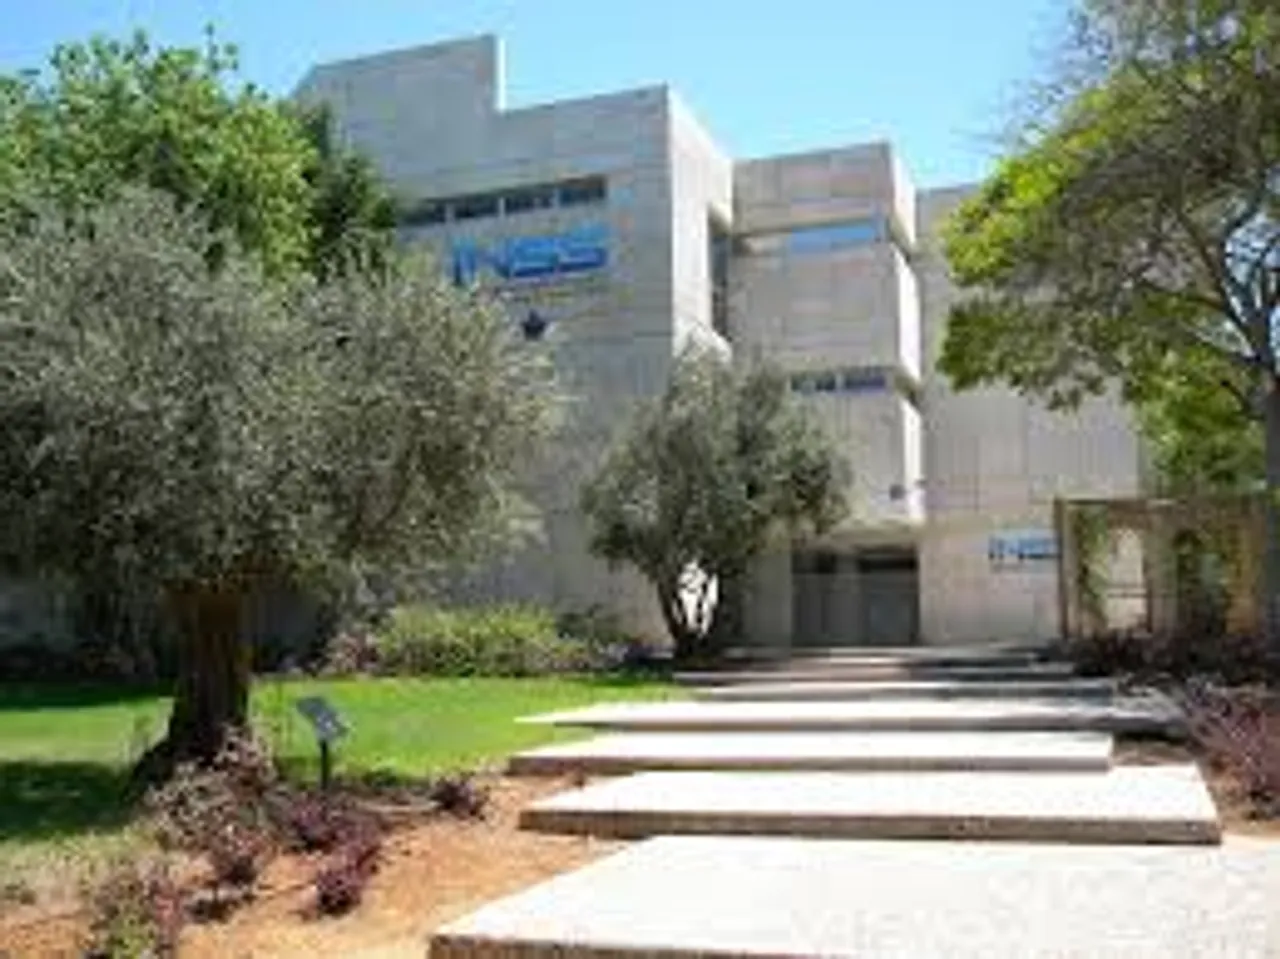
תחקיר שפורסם בעיתון הישראלי הארץ חשף כי במשך לפחות שש שנים הצליחה קבוצת האקרים המזוהה עם המודיעין האיראני לחדור למכון למחקרי ביטחון לאומי (INSS) בתל אביב, גוף שמחובר ישירות לממסד הביטחוני הישראלי ולבכיריו לשעבר.
לפי הדיווח, ההאקרים דלו מידע רגיש, חשפו תכתובות פנימיות ומיפו רשת קשרים של בכירים לשעבר בצבא, במוסד ובמערכת הביטחון.
הפרשה, שנחשפה בעיצומו של עימות אזורי רחב, מציבה סימן שאלה על יכולתה של ישראל להגן על מוקדי ידע אסטרטגיים גם מחוץ למסגרות הצבאיות הפורמליות.
מכון למחקרי ביטחון לאומי
למרות שהמכון מוגדר כמכון מחקר עצמאי הפועל במסגרת אוניברסיטת תל אביב, רבים מחוקריו הם קצינים בכירים לשעבר, אנשי מוסד ובעלי תפקידים לשעבר במערכת הביטחון. הם ממשיכים להשתתף בדיונים סגורים, סימולציות ופורומים העוסקים במדיניות, מודיעין ואסטרטגיה, במיוחד בנוגע לאיראן.
בראש המכון עומד כיום תמיר הימן, לשעבר ראש אגף המודיעין בצבא הישראלי. לפניו עמד עמוס ידלין, גם הוא ראש אמ"ן לשעבר. כך הופך גוף "אזרחי" למוקד ידע בעל ערך מודיעיני גבוה, אך ללא מעטפת ההגנה של מוסד ביטחוני רשמי.
תכתובות, סיסמאות, יומנים ופרטי מפגשים רגישים
לפי תחקיר הארץ, קבוצת ההאקרים "חנדלה", המזוהה כיום עם משרד המודיעין האיראני, הצליחה להדליף יותר ממאה אלף מיילים וקבצים של אנשי המכון.
החומרים שנחשפו כללו תכתובות אישיות ומקצועיות, פרטי גישה וסיסמאות, מידע על פגישות רגישות, יומנים דיגיטליים ופרטים על פורומים שבהם השתתפו חוקרי המכון לצד גורמים ביטחוניים ישראליים.
בין היתר נחשפו מועדים ומיקומים של מפגשים שעסקו ביציבות המשטר באיראן וזהות חלק מהמשתתפים, מידע שמומחי סייבר בישראל מזהירים כי עשוי להפוך במהירות לאיום ממשי על אנשים כאשר הוא משולב עם פעילות מודיעינית בשטח.
סימני אזהרה שהוזנחו
לפי הארץ, החדירה לא התחילה ב־2025. כבר ב־2020 דווח על התחזות של האקרים לגורם מהמכון.
ב־2022 נפרץ חשבון המייל של עמוס ידלין ונשלחה ממנו הזמנה מזויפת לשרת החוץ לשעבר ציפי לבני.
באותה שנה טען ד"ר רז צימט כי האקרים איראנים הדליפו ספר שכתב לפני פרסומו.
ב־2024 התריעה מיקרוסופט על פריצה לתיבת מייל של חוקרת שפעלה מול גורם בטהראן.
למרות זאת, המכון נותר חשוף יחסית, בדיוק משום שהוא אינו גוף ביטחוני רשמי.
תגובת המכון
במכון מסרו להארץ כי הם גוף עצמאי שאינו מחזיק חומרים מסווגים, וכי הם פועלים בתיאום עם שב"כ. לדבריהם, המכון נמצא בעיצומה של תוכנית לחיזוק מערך הסייבר.
אולם מומחי סייבר מצוטטים בתחקיר טוענים כי הבעיה רחבה בהרבה: בכירים לשעבר, חוקרי מדיניות ואנשי אקדמיה מחזיקים מידע בעל ערך ביטחוני, אך אינם נהנים מהגנה מלאה.
כך נוצר "אזור אפור" שבו ידע אזרחי, קשרים ביטחוניים ומידע אישי נפגשים והופכים ליעד אידיאלי למודיעין זר.
מקור: TRT World and agencies